기업에서는 PC, 노트북, 스마트폰 등 다양한 디바이스를 이용해 Microsoft 365와 회사 업무 시스템에 접속합니다.
이러한 디바이스를 중앙에서 관리하고 회사의 보안 정책을 적용할 때 사용하는 Microsoft의 클라우드 기반 Endpoint Management서비스가 "Microsoft Intune"입니다.
쉽게 말하면,
Microsoft Intune은 회사에서 사용하는 PC와 모바일 디바이스, 애플리케이션을 관리하고 보호하기 위한 서비스입니다.
- Windows PC 및 모바일 디바이스 등록
- 회사 보안 정책 적용
- 애플리케이션 설치 및 배포
- 디바이스 보안 상태 확인
- 규정 준수(Compliance) 상태 관리
- 회사 데이터 보호
- Microsoft Entra ID와 연계한 접근 제어
* 필요 라이선스
Microsoft Intune Plan 1, Microsoft 365 E3 / E5 / E7
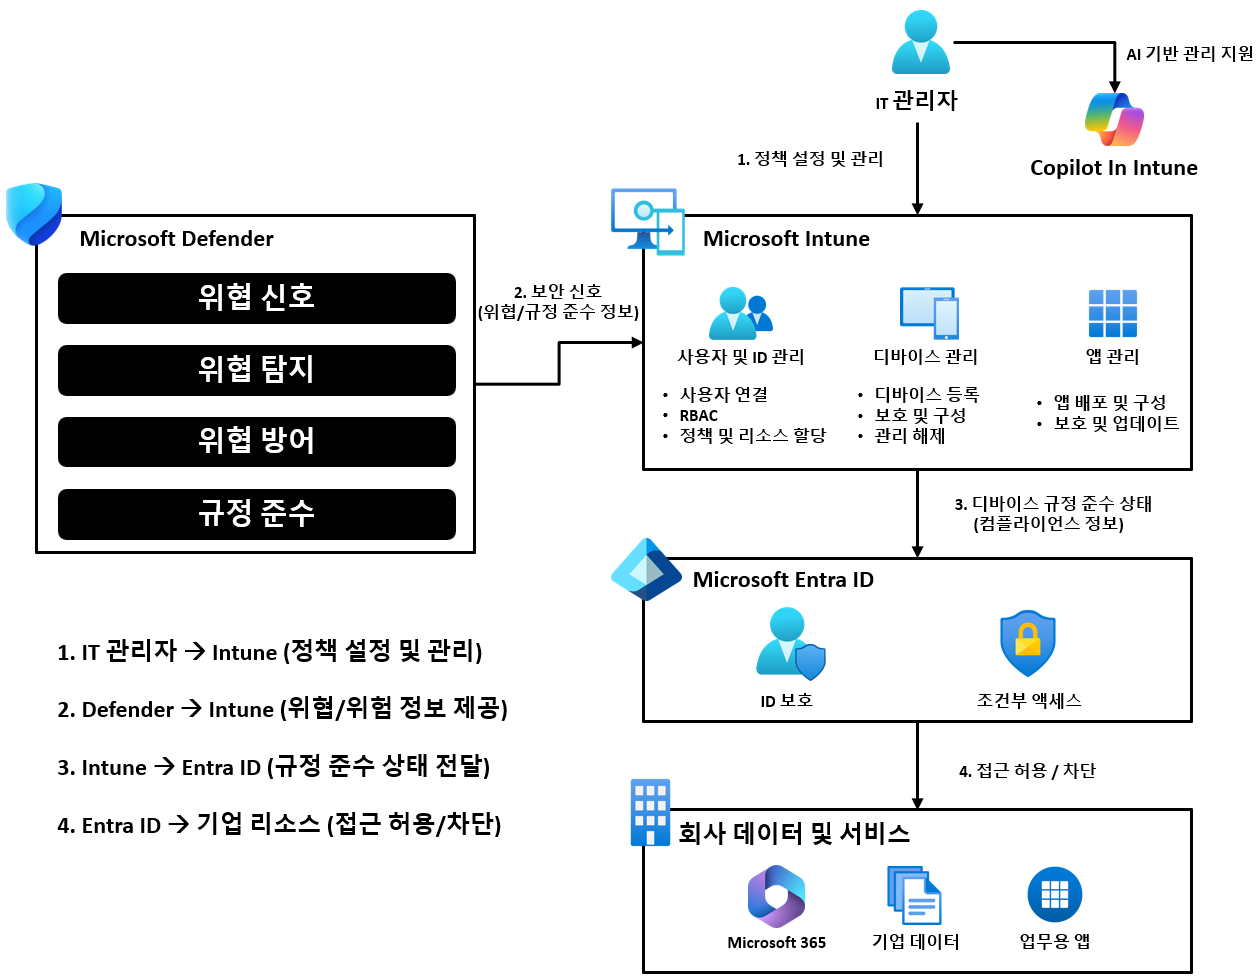
① IT 관리자 → Intune
정책 설정 및 관리
IT 관리자는 Microsoft Intune을 이용하여 회사에서 사용할 정책을 설정합니다.
- 회사 PC 등록
- 보안 설정 적용
- 업무용 프로그램 배포
- 디바이스 사용 정책 설정
- 사용자 및 그룹별 정책 적용
"Intune = 회사 디바이스와 앱을 관리하는 중앙 관리 플랫폼" 이라고 생각하면 쉽습니다.
② Microsoft Defender → Intune
디바이스의 위험 상태 확인
Microsoft Defender for Endpoint는 디바이스에서 발생하는 위협을 탐지합니다.
Defender가 확인한 "디바이스 위험 수준(Device Risk)"을 "Intune의 규정 준수 정책"과 연계할 수 있습니다.
쉽게 표현하면 Defender = "이 PC가 지금 안전한가?" 확인 이라고 볼 수 있습니다.
③ Intune → Microsoft Entra ID
규정 준수 상태 확인
Intune은 디바이스가 회사에서 정한 보안 기준을 충족하는지 평가합니다.
보안 정책을 만족하면 Compliant(규정 준수), 만족하지 못하면 Noncompliant(비규정 준수) 상태가 될 수 있습니다.
이러한 규정 준수 상태를 Microsoft Entra ID의 Conditional Access(조건부 액세스)에서 접근 판단에 사용할 수 있습니다. ,
쉽게 생각하면, Intune = "이 PC가 회사 보안 규칙을 잘 지키고 있는가?" 확인 입니다.
④ Microsoft Entra ID → 회사 데이터 및 서비스
접근 허용 또는 차단
마지막으로 Microsoft Entra ID의 "Conditional Access(조건부 액세스)"가 사용자와 디바이스 등의 조건을 확인하여 회사 리소스에 대한 접근 정책을 적용합니다.
예를 들어 회사 정책을 다음과 같이 만들 수 있습니다.
"Intune에서 규정 준수 상태로 확인된 회사 PC만 Microsoft 365에 접근하도록 한다."
조건을 만족하면 접근을 허용하고, 만족하지 못하면 정책에 따라 접근을 차단할 수 있습니다.
쉽게 정리하면?
그림의 전체 구조를 한 줄로 정리하면 다음과 같습니다.
"Defender에서 위협 탐지 → Intune에서 디바이스 상태 평가 → Entra ID에서 사용자와 디바이스 검증 → 데이터 접근 허용/차단
Microsoft에서도 Defender for Endpoint의 디바이스 위험 정보 → Intune 규정 준수 → Entra Conditional Access를 연결하여 기업 리소스 접근을 제어하는 구조를 지원하고 있습니다."